
【漏洞通告】Docker docker cp 容器到主机任意文件写入漏洞(CVE-2026-17106)
发布时间 2026-08-11一、漏洞概述
Docker是一套用于构建、运行和管理容器化应用的软件平台,提供Docker Engine、Docker CLI和Docker Desktop等组件,可用于应用开发、测试、持续集成及生产环境部署。docker cp用于在容器与本地文件系统之间复制文件或目录,Docker Sandboxes的sbx cp则用于在隔离的Sandbox环境与宿主机之间传输文件。
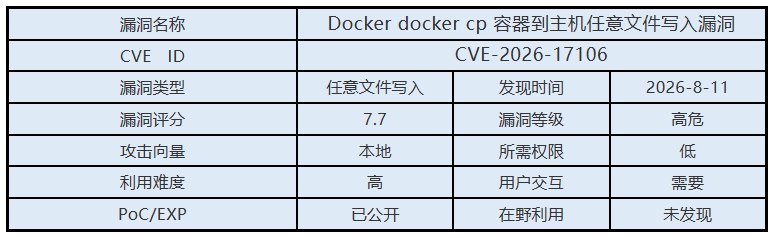
2026年8月11日,启明星辰安全应急响应中心(VSRC)监测到Docker docker cp 容器到主机任意文件写入漏洞。该漏洞由归档过程中存在的文件系统竞态条件及解压阶段符号链接目标路径限制缺陷共同导致。攻击者控制恶意容器或Sandbox后,可等待用户或自动化系统执行文件复制操作,使Docker CLI在目标目录之外创建或覆盖其权限范围内的文件,可能篡改Shell配置、SSH配置、源代码、可执行文件及持久化文件;当复制操作以高权限运行时,还可能进一步导致宿主机Root权限代码执行,对开发、CI及事件响应环境造成安全风险。
二、影响范围
Docker Engine / CLI < 29.7.2
Docker Desktop < 4.86.0
Docker Sandboxes < 0.38.0
三、安全措施
3.1 升级版本
官方已发布修复补丁,以修复该漏洞
Docker Engine / CLI >= 29.7.2
Docker Desktop >= 4.86.0
Docker Sandboxes >= 0.38.0
下载链接:
Docker Engine:https://docs.docker.com/engine/release-notes/
Docker Desktop:https://docs.docker.com/desktop/release-notes/
Docker Sandboxes:https://github.com/docker/sandbox/releases/
3.2 临时措施
在无法立即升级的情况下,应避免从正在运行且不可信、已遭入侵或来源未知的容器及Sandbox中直接向敏感宿主环境复制文件;确需使用docker cp时,可先停止容器再执行复制操作,以降低利用运行中容器文件系统竞态条件的风险。同时应遵循最小权限原则,避免使用高权限账户或通过sudo docker cp执行文件复制,并避免由Root权限自动化任务直接处理不可信容器生成的文件。对于可疑容器、CI任务、开发测试及事件响应场景,建议使用低权限账户、临时虚拟机或其他隔离环境提取文件,并加强对异常文件覆盖、关键配置及可执行文件变更等行为的日志审计和监控,降低任意文件写入进一步演变为宿主机代码执行的风险。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://www.imperva.com/blog/copyescape-taking-over-docker-hosts-with-docker-cp/
 京公网安备11010802024551号