
【漏洞通告】PHP ext-pgsql SQL注入漏洞(CVE-2026-17543)
发布时间 2026-08-14一、漏洞概述
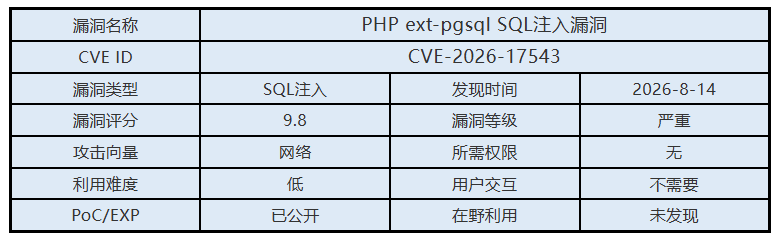
PHP是一种广泛使用的开源服务器端脚本语言,主要用于Web应用程序开发。ext-pgsql是PHP提供的PostgreSQL数据库扩展组件,用于实现PHP应用程序与PostgreSQL数据库之间的连接、查询及数据操作功能,支持包括数据插入、更新、查询和删除等数据库交互操作。
2026年8月14日,启明星辰安全应急响应中心(VSRC)监测到PHP ext-pgsql SQL注入漏洞。该漏洞存在于php_pgsql_convert()函数处理用户输入参数的过程中,由于函数使用PQescapeStringConn()对参数进行转义后,再通过php_pgsql_add_quotes()封装为E...转义字符串常量,而默认配置下未正确处理反斜杠字符,导致攻击者可构造特殊输入绕过转义机制并注入SQL语句。攻击者可通过调用pg_insert()、pg_update()、pg_select()和pg_delete()等相关功能提交恶意参数,实现SQL语句篡改,可能导致数据库查询结果异常、数据泄露、数据修改等安全风险。
二、影响范围
PHP ext-pgsql < 8.2.33
PHP ext-pgsql < 8.3.33
PHP ext-pgsql < 8.4.24
PHP ext-pgsql < 8.5.9
三、安全措施
3.1 升级版本
官方已发布修复补丁,以修复该漏洞
PHP ext-pgsql >= 8.2.33
PHP ext-pgsql >= 8.3.33
PHP ext-pgsql >= 8.4.24
PHP ext-pgsql >= 8.5.9
下载链接:
https://github.com/php/php-src/releases/
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://github.com/php/php-src/security/advisories/GHSA-7qpv-r5mr-78m4/
https://nvd.nist.gov/vuln/detail/CVE-2026-17543
 京公网安备11010802024551号