
【漏洞通告】Redis TLS Pending-List Use-After-Free 远程代码执行漏洞
发布时间 2026-08-26一、漏洞概述
Redis是一款开源内存数据存储系统,可用作数据库、缓存、消息代理和流式数据处理平台,支持丰富的数据结构、持久化、复制、集群及高可用功能,广泛应用于高性能业务系统和分布式应用。
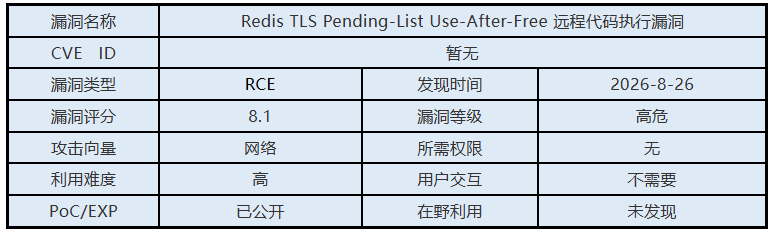
2026年8月26日,启明星辰安全应急响应中心(VSRC)监测到Redis TLS Pending-List Use-After-Free 远程代码执行漏洞。Redis在tlsProcessPendingData()遍历TLS待处理数据链表时,事件处理过程可能重新进入事件循环,导致迭代器缓存的后继节点被移除并释放,随后外层遍历继续访问已释放节点。攻击者可通过正常TLS命令接口结合Lua脚本、Pub/Sub及堆布局控制触发该问题,进一步构造内存读写能力并修改Redis运行状态,最终以redis-server进程权限执行任意系统命令。公开PoC已在官方amd64 Redis 8.8.0镜像环境中实现远程命令执行,可能导致服务器权限及业务运行环境被攻击者控制。
二、影响范围
Redis 8.10.x < 8.10.1
Redis 8.8.x < 8.8.2
Redis 8.6.x < 8.6.6
Redis 8.4.x < 8.4.6
Redis 8.2.x < 8.2.9
Redis 7.4.x < 7.4.11
Redis 7.2.x < 7.2.16
Redis 6.2.x < 6.2.24
三、安全措施
3.1 升级版本
官方已发布修复补丁,以修复该漏洞。
Redis 8.10.x >= 8.10.1
Redis 8.8.x >= 8.8.2
Redis 8.6.x >= 8.6.6
Redis 8.4.x >= 8.4.6
Redis 8.2.x >= 8.2.9
Redis 7.4.x >= 7.4.11
Redis 7.2.x >= 7.2.16
Redis 6.2.x >= 6.2.24
下载链接:
https://github.com/redis/redis/releases/
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://x.com/v12sec/status/2092320360578629982
https://github.com/v12-security/pocs/tree/main/redis/server_ssl
https://github.com/redis/redis/commit/6d088c335d5c3ec49a6c28486140b498e70b7834
 京公网安备11010802024551号