
【漏洞通告】Windows HTTP.sys 特权提升漏洞(CVE-2026-62735)
发布时间 2026-09-02一、漏洞概述
Microsoft Windows是Microsoft开发的操作系统平台,提供桌面应用、企业管理、网络通信及服务器服务等功能。HTTP.sys是Windows内核中的HTTP协议处理驱动,可为系统及相关服务提供HTTP/HTTPS请求接收、响应处理和网络通信等底层能力。
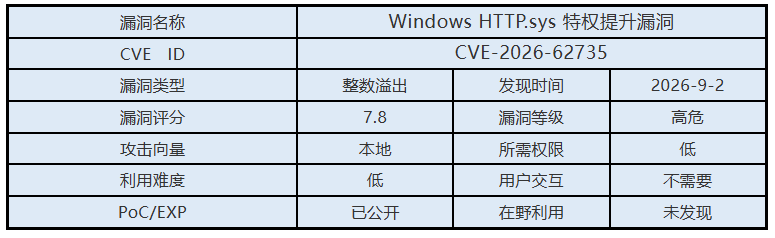
2026年9月2日,启明星辰安全应急响应中心(VSRC)监测到Windows HTTP.sys 特权提升漏洞EXP已公开。该漏洞源于HTTP响应处理过程中未正确验证用户可控的头部长度数据,在计算响应缓冲区所需大小时可能发生整数溢出,导致分配的非分页池缓冲区小于实际所需空间,并进一步造成堆缓冲区越界写入和内核内存破坏。已获得目标系统低权限代码执行能力的本地攻击者可利用该漏洞构造特制HTTP响应,通过HTTP.sys触发内存破坏,进一步获取SYSTEM权限并以SYSTEM上下文执行任意代码,对系统权限边界及业务安全造成严重影响。
二、影响范围
10.0.14393.0 <= Windows 10 Version 1607 < 10.0.14393.9418
10.0.17763.0 <= Windows 10 Version 1809 < 10.0.17763.9121
10.0.19044.0 <= Windows 10 Version 21H2 < 10.0.19044.7663
10.0.19045.0 <= Windows 10 Version 22H2 < 10.0.19045.7663
10.0.22631.0 <= Windows 11 Version 23H2 < 10.0.22631.7517
10.0.26100.0 <= Windows 11 Version 24H2 < 10.0.26100.9168
10.0.26200.0 <= Windows 11 Version 25H2 < 10.0.26200.9168
10.0.28000.0 <= Windows 11 Version 26H1 < 10.0.28000.2704
6.2.9200.0 <= Windows Server 2012 < 6.2.9200.26280
6.3.9600.0 <= Windows Server 2012 R2 < 6.3.9600.23338
10.0.14393.0 <= Windows Server 2016 < 10.0.14393.9418
10.0.17763.0 <= Windows Server 2019 < 10.0.17763.9121
10.0.20348.0 <= Windows Server 2022 < 10.0.20348.5499
10.0.26100.0 <= Windows Server 2025 < 10.0.26100.33296
三、安全措施
3.1 升级版本
Microsoft 已针对 CVE-2026-62735 发布安全更新,建议受影响用户及时升级至以下版本或更高版本。
Windows 10 Version 1607 >= 10.0.14393.9418
Windows 10 Version 1809 >= 10.0.17763.9121
Windows 10 Version 21H2 >= 10.0.19044.7663
Windows 10 Version 22H2 >= 10.0.19045.7663
Windows 11 Version 23H2 >= 10.0.22631.7517
Windows 11 Version 24H2 >= 10.0.26100.9168
Windows 11 Version 25H2 >= 10.0.26200.9168
Windows 11 Version 26H1 >= 10.0.28000.2704
Windows Server 2012 >= 6.2.9200.26280
Windows Server 2012 R2 >= 6.3.9600.23338
Windows Server 2016 >= 10.0.14393.9418
Windows Server 2019 >= 10.0.17763.9121
Windows Server 2022 >= 10.0.20348.5499
Windows Server 2025 >= 10.0.26100.33296
下载链接:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-62735
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://hackmd.io/@nhh/Hy6Oem7_Me/
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-62735
https://github.com/nhh9905/CVE-2026-62735/tree/main
 京公网安备11010802024551号