
【漏洞通告】GitLab路径遍历漏洞(CVE-2026-85706)
发布时间 2026-09-11一、漏洞概述
GitLab是一款面向软件开发全生命周期的DevSecOps平台,可为开发、安全和运维团队提供统一的协作与交付环境。GitLab支持Git代码仓库管理、分支和合并请求、代码审查、项目及任务管理,并内置CI/CD能力,可自动完成代码构建、测试和部署。同时,GitLab还提供应用安全扫描、漏洞管理、权限控制、软件包及容器镜像管理等功能,支持GitLab.com、Self-Managed和Dedicated等部署方式,广泛应用于企业代码托管、持续集成与持续交付以及软件研发安全管理等场景。
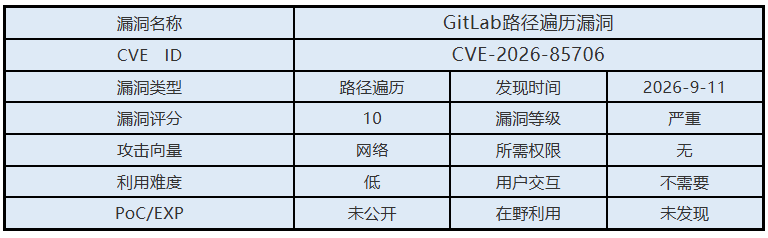
2026年9月11日,启明星辰安全应急响应中心(VSRC)监测到GitLab路径遍历漏洞。由于该接口存在路径限制不当以及身份认证执行缺失问题,在特定条件下,未经身份认证的远程攻击者可利用该漏洞读取GitLab服务器上的任意文件,可能造成服务器敏感文件及相关数据泄露,对系统数据机密性造成严重影响。该漏洞无需攻击者预先获得有效账户权限或用户交互,受影响系统存在较高的数据安全风险。
二、影响范围
18.7 <= GitLab CE/EE < 19.1.8
19.2 <= GitLab CE/EE < 19.2.6
19.3 <= GitLab CE/EE < 19.3.2
三、安全措施
3.1 升级版本
官方已修复该漏洞,建议受影响用户及时升级至对应分支的已修复版本:
GitLab CE/EE 19.1.x >= 19.1.8
GitLab CE/EE 19.2.x >= 19.2.6
GitLab CE/EE 19.3.x >= 19.3.2
下载链接:
https://about.gitlab.com/
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-3-2-released/
 京公网安备11010802024551号