
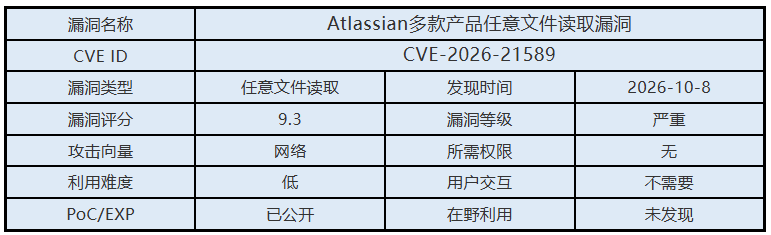
【漏洞通告】Atlassian多款产品任意文件读取漏洞(CVE-2026-21589)
发布时间 2026-10-08一、漏洞概述
Atlassian是一家企业协作与软件开发工具提供商,旗下产品涵盖Jira、Confluence、Bitbucket、Bamboo、Crowd等。Jira主要用于项目管理和问题跟踪,Confluence用于团队知识管理与文档协作,Bitbucket提供代码托管和版本管理,Bamboo支持持续集成与部署,Crowd提供集中身份认证与用户管理,广泛应用于企业研发、运维及协作管理场景。
2026年10月8日,启明星辰安全应急响应中心(VSRC)监测到Atlassian多款产品任意文件读取漏洞。由于应用对特定文件访问路径的限制存在缺陷,未经身份认证的远程攻击者可通过构造包含特殊路径序列的请求,访问Web应用根目录内的指定文件。漏洞利用需要提前获知目标文件的准确名称及路径,无法直接枚举目录内容。在特定部署环境下,攻击者可能读取包含敏感信息的文件,造成信息泄露,并对业务系统安全构成严重威胁。
二、影响范围
Bitbucket Data Center 9.4.x < 9.4.26
Bitbucket Data Center 10.2.x < 10.2.8
Bitbucket Data Center 10.5.x < 10.5.1
Confluence Data Center 9.2.x < 9.2.26
Confluence Data Center 10.2.x < 10.2.19
Jira Service Management Data Center 5.12.x < 5.12.40
Jira Service Management Data Center 10.3.x < 10.3.26
Jira Service Management Data Center 11.3.x < 11.3.12
Jira Software Data Center 9.12.x < 9.12.40
Jira Software Data Center 10.3.x < 10.3.26
Jira Software Data Center 11.3.x < 11.3.12
Bamboo Data Center 10.2.x < 10.2.24
Bamboo Data Center 12.1.x < 12.1.12
Crowd Data Center 6.3.x < 6.3.7
Crowd Data Center 7.0.x < 7.0.3
Crowd Data Center 7.1.x < 7.1.7
Crowd Data Center 7.2.x < 7.2.4
Crucible < 4.9.15
Fisheye < 4.9.15
Atlassian官方指出,该漏洞影响Bitbucket Data Center、Confluence Data Center、Jira Service Management Data Center、Jira Software Data Center、Bamboo Data Center、Crowd Data Center、Crucible及Fisheye等产品。上述范围列出了已公布修复版本的对应分支,其他未列出的版本分支不代表不受漏洞影响。建议受影响用户根据实际产品版本,及时升级至对应的官方修复版本或更新版本。
三、安全措施
3.1 升级版本
Bitbucket Data Center 9.4.x >= 9.4.26
Bitbucket Data Center 10.2.x >= 10.2.8
Bitbucket Data Center 10.5.x >= 10.5.1
Confluence Data Center 9.2.x >= 9.2.26
Confluence Data Center 10.2.x >= 10.2.19
Jira Service Management Data Center 5.12.x >= 5.12.40
Jira Service Management Data Center 10.3.x >= 10.3.26
Jira Service Management Data Center 11.3.x >= 11.3.12
Jira Software Data Center 9.12.x >= 9.12.40
Jira Software Data Center 10.3.x >= 10.3.26
Jira Software Data Center 11.3.x >= 11.3.12
Bamboo Data Center 10.2.x >= 10.2.24
Bamboo Data Center 12.1.x >= 12.1.12
Crowd Data Center 6.3.x >= 6.3.7
Crowd Data Center 7.0.x >= 7.0.3
Crowd Data Center 7.1.x >= 7.1.7
Crowd Data Center 7.2.x >= 7.2.4
Crucible >= 4.9.15
Fisheye >= 4.9.15
下载链接:
https://confluence.atlassian.com/security/cve-2026-21589-arbitrary-file-access-vulnerability-impacts-multiple-products-1870495748.html/
3.2 临时措施
对于暂时无法完成升级的系统,建议优先限制相关服务的公网访问,降低未经身份认证的远程攻击风险。同时,可按照厂商提供的临时缓解措施,在Web应用防火墙(WAF)或反向代理层配置请求过滤规则,拦截包含路径遍历特征及其URL编码形式的异常请求;Confluence、Jira、Jira Service Management、Bamboo和Crowd可通过Tomcat RewriteValve配置请求拦截规则,Bitbucket可通过修改urlrewrite.xml文件增加访问限制。实施前应做好配置备份,确保集群全部节点及Bitbucket镜像节点同步应用缓解措施。此外,应加强Web访问日志审计,重点排查异常路径访问及敏感文件读取行为,及时发现潜在的漏洞利用活动。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://confluence.atlassian.com/security/cve-2026-21589-arbitrary-file-access-vulnerability-impacts-multiple-products-1870495748.html
https://github.com/watchtowrlabs/watchTowr-vs-Atlassian-CVE-2026-21589
 京公网安备11010802024551号