
天关·零信任+业务连接器:以轻量化部署破解分布式业务接入难题
发布时间 2026-09-03随着数字政务、移动办公与云化部署加速普及,越来越多政企业务系统不再集中部署于单一机房或内网环境。部级平台与地市级系统分散部署、公有云与私有云混合共存、移动端与固定终端并行接入,已成为常态。
然而,业务系统分散化部署,使传统边界防护模式逐渐失效。以某典型场景为例,核心业务集中部署于总部机房,海量分支系统散落各地,多终端用户跨网并发访问、业务数据交互频繁,大量链路直接经由公网传输,导致业务暴露面较大、访问控制粗放,安全隐患突出。与此同时,多数云平台与第三方机房无法增设安全硬件设备;传统VPN适配分布式场景成本高、配置复杂、权限管控粗放;等保、密评等合规要求也对终端、业务、数据提出体系化安全防护需求,安全接入难题愈发凸显。
面对以上挑战,启明星辰天关·零信任+方案依托业务连接器可提供有效解决路径。作为部署在业务服务器侧的轻量安全组件,业务连接器以反向连接方式将业务应用安全接入零信任体系。该机制下,应用不直接暴露公网,服务器也无需开放入站端口,由连接器主动发起连接,并完成认证与加密。用户访问须经零信任校验通过后,按策略进入业务,从而实现终端、身份、应用、链路、数据的全流程受控访问。
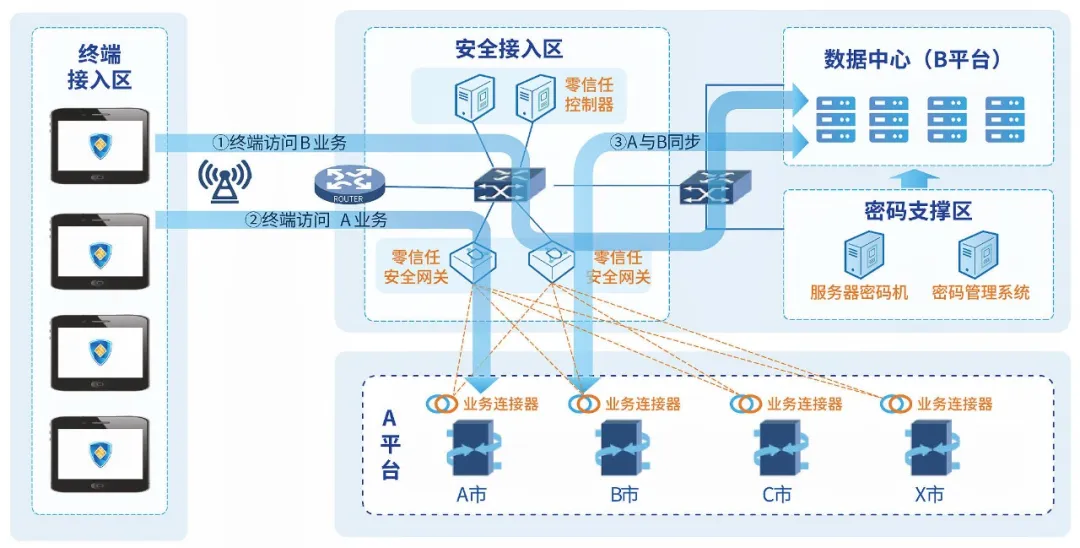
围绕分散业务的安全接入需求,业务连接器具备五大核心价值:
1.应用免暴露:业务连接器主动连接零信任网关,业务应用无需对公网开放端口。攻击者看不到应用入口,扫描不到业务端口,无法直接发起攻击。
2.分布式应用统一纳管:无论部署在部级中心、地市政务云、第三方机房、私有云、混合云或云原生环境,统一接入、统一策略、统一审计、统一运维。
3.精准访问控制:基于用户身份、终端状态、设备可信度、访问时间、访问地点、应用权限、操作风险等多维度安全策略实施动态授权。访问主体、接入终端、访问资源、调用接口全程可控,实现精细化访问治理。
4.支撑等保与密评要求:提供身份鉴别、访问控制、通信传输加密、安全审计、边界防护、应用访问控制、数据访问保护、终端可信接入等能力,满足等保、密评、数据安全建设要求。
5.降低建设与运维成本:部署轻量,无需新增硬件,不改业务代码,不依赖复杂网络改造。支持大规模分散应用批量接入,规模可按需灵活扩容,运维集中化,扩展弹性高。
目前,业务连接器已在多种复杂业务场景中落地验证。面向商客SaaS场景,可快捷拉通云地异构业务,实现云上业务安全接入;在政务安全项目中,实现全国多地政务云分散业务的打通与统一管控;针对广域公网采集业务场景,依托反向连接能力,完成远端采集节点向国内汇聚节点的安全反连,实现双向隐身防护,通过强身份认证防范节点仿冒接入,保障数据回传链路安全。
数字化转型背景下,政企业务普遍向多云分布式架构演进。启明星辰天关・零信任+体系,以业务连接器为关键落地组件,无需大规模改造现有业务,平衡安全防护、落地效率与建设成本,满足等保、密评合规要求,切实解决多地分散业务暴露风险高、访问管控难的现实问题,为跨地域异构业务提供轻量化、可落地的可信访问保障。
 京公网安备11010802024551号