
启明星辰提供类“Sorry”勒索病毒网端解决方案
发布时间 2026-08-26针对此类勒索病毒攻击,启明星辰依托深厚的技术积累,已形成面向勒索全攻击链的完整检测方案。通过强大的“网端协同”能力,全面覆盖勒索攻击的全生命周期,实现对攻击行为的全过程检测与防护。
“Sorry”勒索病毒技术分析
“Sorry”勒索病毒主要将部署了cPanel、WHM等管理组件的Linux服务器作为高优攻击目标。其完整攻击流程如下:
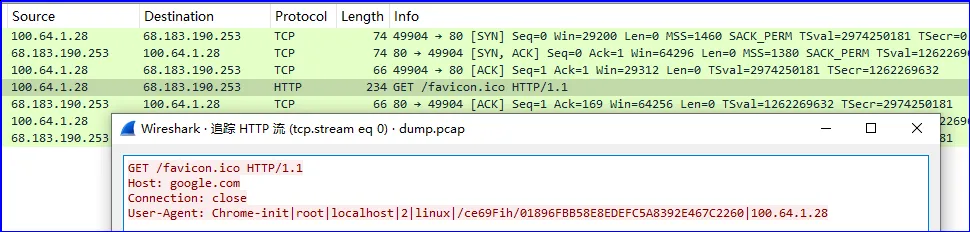
“Sorry”勒索病毒攻击流程
攻击者首先利用CVE-2026-41940获取服务器管理权限,并进一步投递、执行恶意Payload。该漏洞的核心原因在于管理组件鉴权机制存在缺陷,攻击者可绕过正常认证流程进入管理界面,并调用服务器底层命令实施后续操作。
获得初始主机控制权后,“Sorry”勒索病毒会主动探测网络环境中的其他SSH服务,并通过凭据利用进一步扩大感染范围。其横向传播主要采用两种方式:一是基于字典的凭据爆破,样本内置常见用户名及弱口令列表,针对探测到的22、2222、22222等SSH服务端口发起登录尝试;二是基于私钥复用,样本会解析当前用户的~/.ssh/目录,提取私钥文件,若私钥未设置口令,即可利用该私钥通过SSH登录其他目标主机,实现横向移动。
登录成功后,样本通过SFTP将自身二进制文件传输至目标主机,修改文件执行权限并启动,随后在新主机上重复执行上述传播逻辑。
在执行数据加密前,“Sorry”会对目标主机中的关键服务进行干预。终止SSH、数据库以及备份恢复相关服务,防止数据文件被占用导致加密失败。完成服务干预后,“Sorry”会筛选具有较高业务价值的数据,其内部包含覆盖423种文件扩展名的目标列表,涵盖数据库、办公文档、源代码与配置文件、邮件数据等多种类型。
文件加密阶段,“Sorry”采用AES与RSA结合的混合加密机制。样本在受害主机本地动态生成RSA-2048会话密钥对,为每个待加密文件随机生成独立AES密钥,使用AES-256-GCM加密文件内容;随后用本地会话RSA公钥加密文件对应的AES密钥,再用样本内置的攻击者RSA公钥保护本地会话RSA私钥,形成多层密钥保护关系。完成文件加密后,样本进一步对原始文件数据所在磁盘区域进行随机数据覆写,并调用fsync将修改持久化至磁盘,以降低数据恢复可能性,随后将文件扩展名修改为 .sorry。
最后,“Sorry”会建立网络通信,向攻击者的控制端回传受害主机的环境信息以及当前的攻击状态。该类通信采用HTTP协议,同时将请求伪装成常见静态资源访问,以此提升通信行为的隐蔽性。样本使用favicon.ico等常见资源作为URI,并通过Host和User-Agent字段传递相关信息,包含用户名、主机名、操作系统信息、内网IP地址及样本MD5等主机信息。
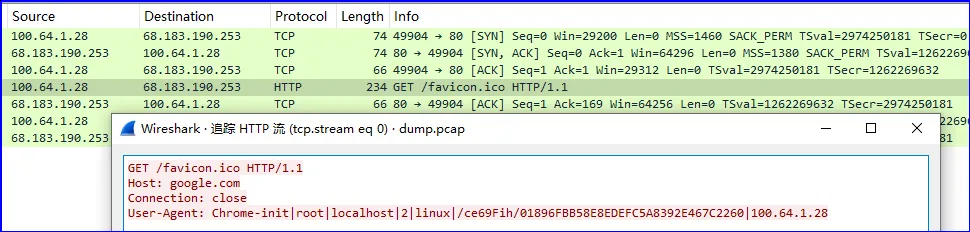
“Sorry”勒索病毒伪装HTTP通信
类“Sorry”勒索病毒解决方案
面向类“Sorry”勒索病毒攻击场景,启明星辰已形成网络侧与终端侧协同的检测能力。通过网络流量检测、终端行为分析、网端协同联动等能力,全面覆盖勒索攻击的多个关键阶段,实现对勒索攻击全过程检测与防护。
1. 网络侧:全流量精准狙击,切断攻击通路
在网络侧,启明星辰天清WEB安全应用网关(WAF)、天清入侵防御系统(IPS)、天阗超融合检测探针(CSP)、天阗威胁分析一体机(TAR)、天阗全流量分析取证系统(NFT)等产品可有效覆盖漏洞利用、恶意载荷投递、横向传播及异常通信,在病毒入侵早期和内网传播阶段筑多道防线。
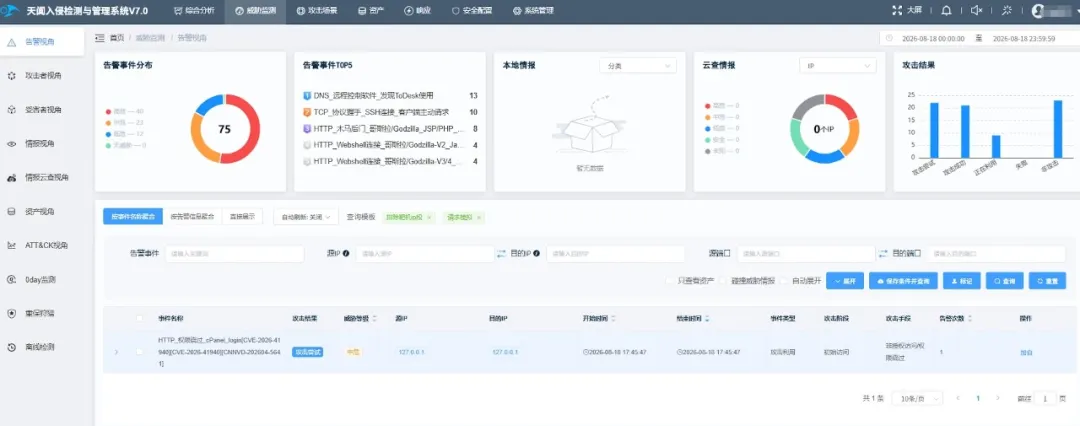
CVE-2026-41940漏洞攻击检测
2. 终端侧:内核级深度防御,守护数据最后一公里
在终端侧,天珣终端高级威胁检测与响应系统(EDR)通过病毒特征扫描、恶意行为防护、文件诱捕等能力,精准覆盖勒索攻击的恶意文件落地、服务干预、数据加密等致命环节,在病毒企图“毁尸灭迹”前将其彻底反制。
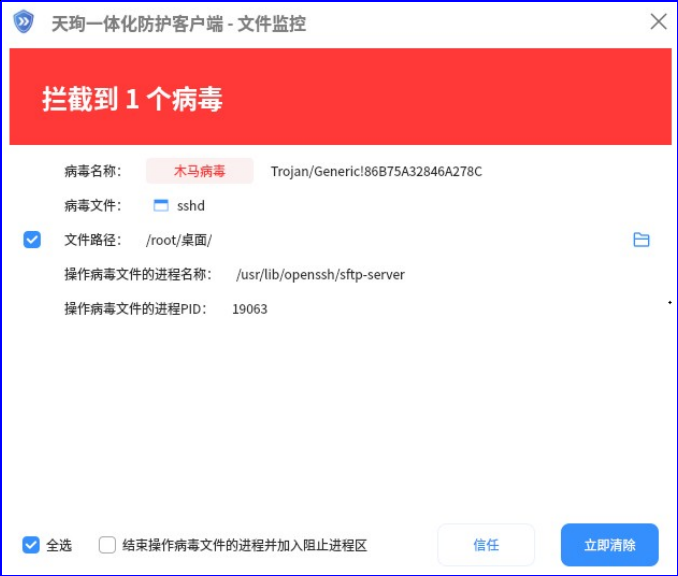
EDR拦截病毒SFTP文件传输
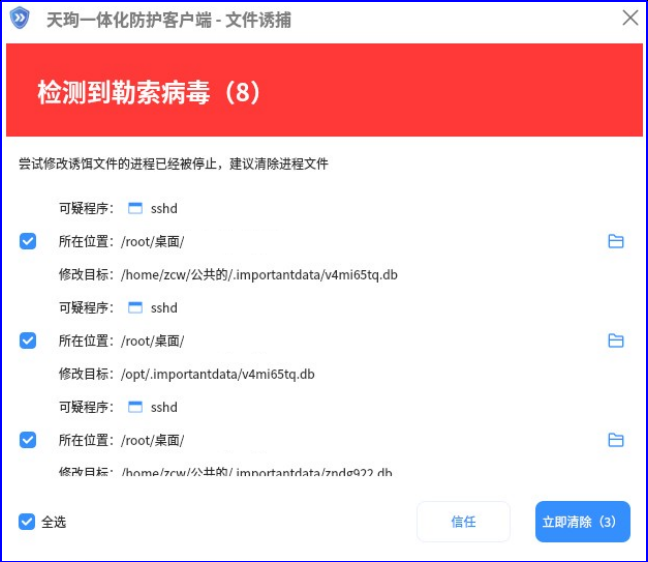
EDR文件诱捕防护拦截
3. 网端协同:网端自动化联动与攻击链还原
在应对类“Sorry”勒索病毒攻击时,启明星辰天阗扩展威胁检测与响应(XDR)系统有效打破网络与终端的安全数据孤岛,构建起智能化的网端协同闭环:当网络侧率先发现漏洞利用等早期攻击行为,XDR系统立即下发指令至端侧天珣EDR,秒级执行进程查杀与主机隔离,迅速阻断威胁蔓延;反之,若端侧率先捕获恶意文件落盘或服务篡改,XDR系统则顺藤摸瓜,联动网络侧溯源攻击入口,精准定位失陷资产。
面对“Sorry”类勒索病毒日益复杂的攻击趋势,企业应通过收敛公网暴露资产、严格划分内网安全域、常态化修复高危漏洞与加固核心系统权限,并切实落实数据多介质隔离备份,来前置化解基础安全风险。在此基础上,建议同步部署WAF、IPS、全流量分析及EDR等网端安全设备,并引入扩展威胁检测与响应系统(XDR)作为安全中枢,打通网端数据,实现双向敏捷联动与完整的攻击链还原,构建实战化、智能化的网端协同防御闭环。
 京公网安备11010802024551号