
【漏洞通告】Linux Kernel VSOCK本地权限提升漏洞(CVE-2026-53365)
发布时间 2026-08-19一、漏洞概述
Linux Kernel是Linux操作系统的核心组件,负责管理系统硬件资源、进程调度、内存管理、文件系统、网络通信等关键功能。其中,VSOCK(Virtual Socket)用于虚拟机与宿主机之间的通信,virtio是一种虚拟化环境中的设备通信机制。
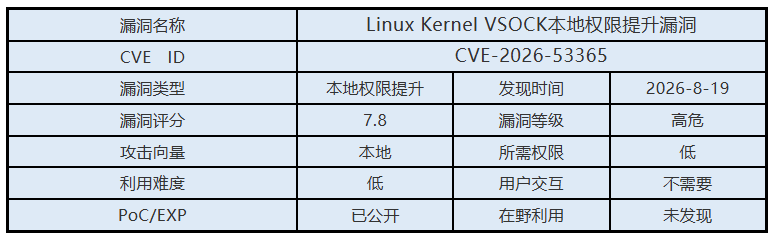
2026年8月19日,启明星辰安全应急响应中心(VSRC)监测到Linux Kernel VSOCK本地权限提升漏洞。该漏洞位于vsock/virtio与io_uring zerocopy send路径处理过程中,由于多skb发送场景下对受管理页面引用计数处理不当,导致仍处于固定状态的页面可能被错误释放。攻击者在本地具备普通用户权限时,可通过AF_VSOCK触发漏洞利用,造成页面重用并实现权限提升,最终可能获得更高系统权限。该漏洞影响Linux内核安全性。
二、影响范围
6.7 <= Linux Kernel < 6.18.34
6.19 <= Linux Kernel < 7.0.11
Linux Kernel 7.1-rc1
Linux Kernel 7.1-rc2
Linux Kernel 7.1-rc3
Linux Kernel 7.1-rc4
已验证受影响环境:
Ubuntu 22.04 HWE
Ubuntu 24.04
Ubuntu 26.04
Debian 13
Arch Linux
openSUSE Leap
openSUSE Tumbleweed
三、安全措施
3.1 升级版本
官方已发布安全补丁,请及时升级至包含漏洞修复的 Linux Kernel版本:
- Linux Kernel 6.12分支:升级至 6.12.97及以上版本(修复提交:293fe8f2d1b5)
- Linux Kernel 6.18分支:升级至 6.18.34及以上版本(修复提交:76b995bc57bd)
- Linux Kernel 7.0分支:升级至 7.0.11及以上版本(修复提交:b3155f2b78db)
- Linux Kernel 7.1主线:升级至 7.1-rc5及以上版本(修复提交:ae38d9179190)
修复补丁通过调整 vsock/virtio zerocopy发送路径处理逻辑解决该问题。修复后,内核不再仅为最后一个 skb 创建 zerocopy uarg,而是在发送循环前创建 uarg,并通过 skb_zcopy_set() 将其关联至每个 skb,使每个 skb均持有对应引用,待所有 skb释放完成后再通知用户态;当发送失败且未发送数据时,通过 net_zcopy_put_abort() 正确终止通知流程。
下载链接:
https://git.kernel.org/stable/c/293fe8f2d1b5ac464ca16a8eba09571bbbb34ba9/
https://git.kernel.org/stable/c/76b995bc57bd90cb6e954e1966fbd8786da47f0d
https://git.kernel.org/stable/c/ae38d9179190a956e2a87a69ef1dd6f451b51c4d
https://git.kernel.org/stable/c/b3155f2b78db21e99256bcf7eb902f24ff6d5338
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://nvd.nist.gov/vuln/detail/CVE-2026-53365/
https://github.com/MaherAzzouzi/vsockdrop
 京公网安备11010802024551号