
【漏洞通告】Microsoft SharePoint远程代码执行漏洞(CVE-2026-63520)
发布时间 2026-08-25一、漏洞概述
Microsoft SharePoint是本漏洞涉及的服务器端产品,其Business Data Connectivity(BDC)子系统通过LOB System、BDC模型和类型描述信息处理业务数据及相关对象。漏洞分析涉及Database类型LOB System以及BDC模型XML中的.NET类型解析、对象实例化和属性设置过程。
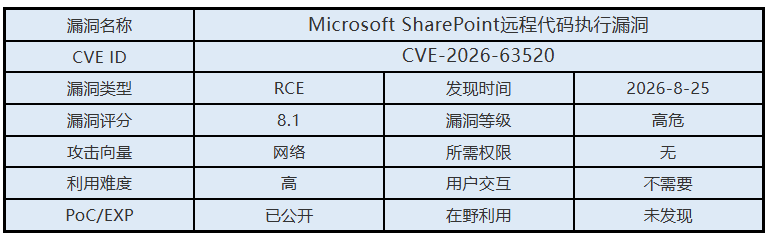
2026年8月25日,启明星辰安全应急响应中心(VSRC)监测到Microsoft SharePoint远程代码执行漏洞PoC已公开。该漏洞源于DbTypeReflector类在处理BDC模型XML中的TypeDescriptor TypeName值时,可直接解析攻击者控制的.NET类型名称,且缺少类型白名单或安全限制。经过身份认证的远程攻击者可上传恶意.bdcm模型文件并触发实体执行,实例化可用.NET类型并设置其属性,利用属性设置产生的副作用执行任意操作系统命令,代码以SharePoint站点服务账户权限运行;若与身份验证绕过漏洞CVE-2026-55040组合利用,可形成未经身份认证的远程代码执行攻击链。
二、影响范围
Microsoft SharePoint Server Subscription Edition < 16.0.19725.20522
Microsoft SharePoint Server 2019 < 16.0.10417.20198
Microsoft SharePoint Enterprise Server 2016 < 16.0.5565.1001
三、安全措施
3.1 升级版本
建议受影响用户尽快安装2026年8月11日发布的对应安全更新,并将产品升级至以下修复版本或更高版本。
Microsoft SharePoint Server Subscription Edition
补丁编号:KB5002893
修复版本:>= 16.0.19725.20522
Microsoft SharePoint Server 2019
补丁编号:KB5002894、KB5002896
修复版本:>= 16.0.10417.20198
Microsoft SharePoint Enterprise Server 2016
补丁编号:KB5002905、KB5002906
修复版本:>= 16.0.5565.1001
下载链接:
https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-63520
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-63520/
https://nvd.nist.gov/vuln/detail/CVE-2026-63520
 京公网安备11010802024551号