
【漏洞通告】Google Chrome V8类型混淆漏洞(CVE-2026-85046)
发布时间 2026-09-04一、漏洞概述
Google Chrome是Google推出的跨平台Web浏览器,广泛应用于Windows、macOS和Linux等桌面环境。其内置V8 JavaScript引擎,用于解析和执行JavaScript及WebAssembly代码,具备网页浏览、扩展插件、同步账户、安全沙箱和自动更新等功能。
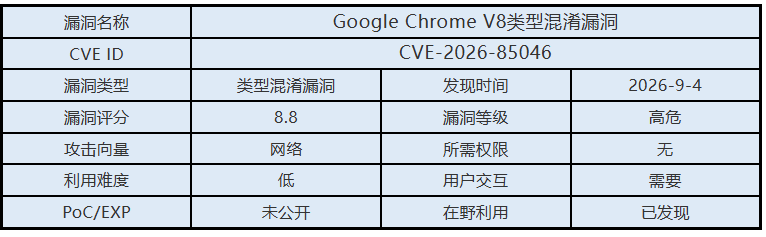
2026年9月4日,启明星辰安全应急响应中心(VSRC)监测到Google Chrome V8类型混淆漏洞。远程攻击者可通过构造恶意HTML页面触发该漏洞,并在Chrome沙箱内执行任意代码,从而对受影响浏览器的运行安全造成威胁。该漏洞在Chromium安全评级中被评定为高危,且已确认存在针对该漏洞的在野利用。成功利用可能导致攻击者在沙箱权限范围内执行非预期代码,影响用户终端及相关业务的安全性,存在较高的实际攻击风险。
二、影响范围
Google Chrome < 152.0.7977.82
三、安全措施
3.1 升级版本
Google已发布包含漏洞修复的Stable channel版本,建议受影响用户尽快升级Google Chrome。Windows和Mac用户应升级至152.0.7977.82/.83或更高版本,Linux用户应升级至152.0.7977.82或更高版本。由于更新将在未来数天至数周内逐步推送,建议及时检查浏览器版本及更新状态,确保已升级至包含漏洞修复的版本;在完成升级前,应谨慎访问来源不明或不可信的网页及链接,以降低漏洞被利用的风险。
下载链接:
https://www.google.com/chrome/
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://nvd.nist.gov/vuln/detail/cve-2026-85046/
https://chromereleases.googleblog.com/2026/09/stable-channel-update-for-desktop_01882797386.html
 京公网安备11010802024551号