
【漏洞通告】JimuReport 未授权远程代码执行漏洞
发布时间 2026-09-05一、漏洞概述
JimuReport(积木报表)是一款数据可视化报表工具,提供类Excel的Web报表设计器,支持数据报表、图表报表、打印设计、仪表盘、大屏及门户等功能,并兼容多种数据库和数据源,主要应用于企业报表设计、数据统计分析及可视化展示等场景。
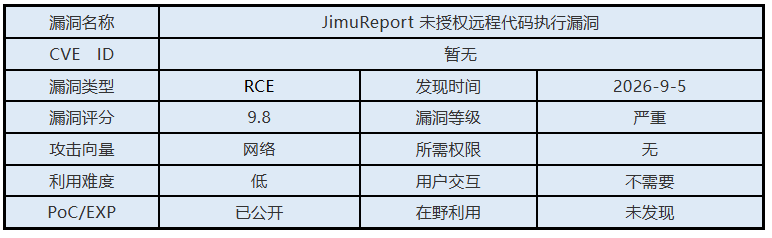
2026年9月5日,启明星辰安全应急响应中心(VSRC)监测到JimuReport 未授权远程代码执行漏洞。该漏洞涉及报表导出接口,攻击者可伪造X-Sign请求访问/jmreport/auto/export/python/plugin接口,并通过报表参数进入表达式处理流程。由于相关流程会对queryParam参数值执行eval,攻击者可进一步利用Aviator表达式执行机制绕过沙箱限制,通过两阶段利用链实现远程代码执行。成功利用后,攻击者可在未完成正常身份认证的情况下执行系统命令,对应用服务器及其承载业务造成较高安全风险。
二、影响范围
JimuReport = 2.5.1。
三、安全措施
3.1 升级版本
根据公开信息,可将Aviator更新至5.4.4版本作为临时缓解措施,并更改默认PRINT_PLUGIN_SIGN_SECRET,避免继续使用默认签名密钥;同时应对/jmreport/auto/export/python/plugin等相关接口实施访问限制或拦截,加强身份认证、签名校验及接口访问控制,尽量限制相关服务的公网暴露范围,并加强日志审计和异常请求监控。后续如发布包含该漏洞修复的JimuReport版本,应及时升级至修复版本。
下载链接:
https://github.com/jeecgboot/jimureport/releases/
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://github.com/jeecgboot/jimureport/issues/4774
 京公网安备11010802024551号