
【漏洞通告】Oracle WebLogic Server未授权远程接管漏洞(CVE-2026-70756)
发布时间 2026-09-16一、漏洞概述
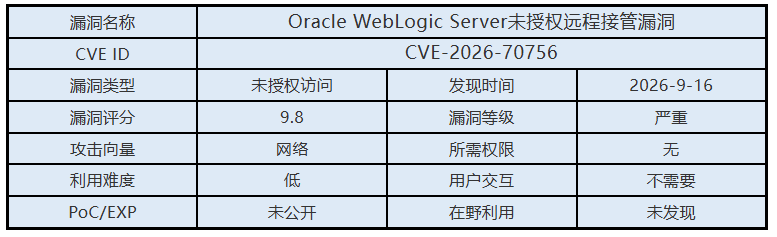
Oracle WebLogic Server是Oracle推出的企业级应用服务器,属于Oracle Fusion Middleware的重要组成部分,主要用于开发、部署和运行基于Java EE或Jakarta EE的企业应用,支持应用部署、集群与高可用、数据库连接、消息服务、安全管理及运行监控等功能。
2026年9月16日,启明星辰安全应急响应中心(VSRC)监测到Oracle WebLogic Server未授权远程接管漏洞。未经身份认证的远程攻击者在能够通过网络访问T3或IIOP服务的情况下,可较容易地利用该漏洞攻击Oracle WebLogic Server。漏洞成功利用后可能导致服务器被完全接管。
二、影响范围
Oracle WebLogic Server = 12.2.1.4.0
Oracle WebLogic Server = 14.1.1.0.0
Oracle WebLogic Server = 14.1.2.0.0
Oracle WebLogic Server = 15.1.1.0.0
三、安全措施
3.1 升级版本
建议受影响用户尽快安装Oracle 2026年9月Critical Security Patch Update中针对Oracle WebLogic Server发布的安全补丁,并按照Fusion Middleware Patch Availability Document中的补丁可用性及安装说明完成修复。Oracle建议用户保持在Premier Support或Extended Support覆盖的受支持版本,并及时应用安全更新。
下载链接:
https://www.oracle.com/security-alerts/cspusep2026.html/
3.2 临时措施
若暂时无法立即安装补丁,可通过限制或阻断攻击所需的网络协议降低利用风险;针对本漏洞,应重点限制T3、IIOP相关网络访问,仅允许可信来源访问。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://www.oracle.com/security-alerts/cspusep2026.html
 京公网安备11010802024551号