
【漏洞通告】Cisco ISE远程代码执行漏洞(CVE-2026-20211)
发布时间 2026-09-17一、漏洞概述
Cisco Identity Services Engine(Cisco ISE)是一款身份识别与网络访问控制平台,主要用于对接入网络的用户和终端进行身份认证、授权及访问策略管理,可应用于企业网络中的终端接入控制、身份管理和安全策略实施等场景。
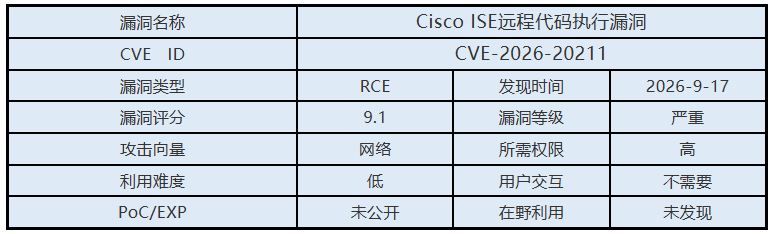
2026年9月17日,启明星辰安全应急响应中心(VSRC)监测到Cisco ISE远程代码执行漏洞。由软件对Java对象进行不安全反序列化导致。具有有效高权限管理员凭据的远程攻击者可向受影响设备发送特制的序列化Java对象触发漏洞,成功利用后可在底层操作系统获得用户级访问权限,并进一步将权限提升至root。在单节点部署环境中,漏洞利用还可能导致ISE节点不可用并引发拒绝服务。
二、影响范围
Cisco ISE < 3.1
3.1 <= Cisco ISE < 3.1 Patch 12
3.2 <= Cisco ISE < 3.2 Patch 11
3.3 <= Cisco ISE < 3.3 Patch 12
3.4 <= Cisco ISE < 3.4 Patch 7
3.5 <= Cisco ISE < 3.5 Patch 4
三、安全措施
3.1 升级版本
Cisco已发布针对CVE-2026-20211的修复版本,建议受影响用户尽快将Cisco ISE升级至对应分支的首个修复版本或更高版本,其中3.1分支应升级至3.1 Patch 12及以上版本,3.2分支应升级至3.2 Patch 11及以上版本,3.3分支应升级至3.3 Patch 12及以上版本,3.4分支应升级至3.4 Patch 7及以上版本,3.5分支应升级至3.5 Patch 4及以上版本;对于3.1之前的版本,应迁移至已修复的软件版本。
下载链接:
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-rce-se7bYU57/
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-rce-se7bYU57
 京公网安备11010802024551号