
【漏洞通告】pgAdmin 4 Webserver身份认证绕过漏洞(CVE-2026-86863)
发布时间 2026-09-20一、漏洞概述
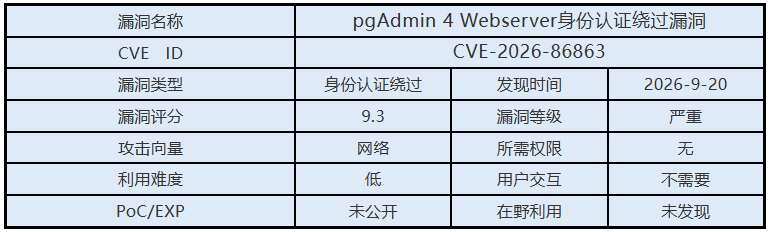
pgAdmin 4是一款用于数据库管理的Web应用,本次漏洞涉及其Webserver身份认证功能。该认证方式可接收由pgAdmin前置Web服务器或反向代理通过WSGI/CGI环境传递的用户身份信息,并基于获取到的身份完成用户认证。
2026年9月20日,启明星辰安全应急响应中心(VSRC)监测到pgAdmin 4 Webserver身份认证绕过漏洞。该漏洞由于WebserverAuthentication.get_user()在无法从WSGI/CGI环境获取用户身份时,会继续从客户端可控HTTP请求头读取身份信息,导致身份来源未得到可信验证。当webserver被启用于AUTHENTICATION_SOURCES时,能够访问pgAdmin的攻击者可构造身份请求头,在无需提供密码或其他凭据的情况下冒充指定用户,包括现有Administrator账户,进而获取高权限并对系统数据和管理功能造成严重安全风险。
二、影响范围
6.2 <= pgAdmin 4 < 9.18
仅在AUTHENTICATION_SOURCES中启用了webserver认证方式的部署环境受该漏洞影响。
三、安全措施
3.1 升级版本
pgAdmin 4 >= 9.18
该漏洞已在pgAdmin 4 9.18中通过提交02e327c1b、90e94da9d、c0bd0d866和8ed0ecc06修复,建议受影响用户及时升级至pgAdmin 4 9.18或更高版本。
下载链接:
https://www.pgadmin.org/download/
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://nvd.nist.gov/vuln/detail/cve-2026-86863
https://github.com/pgadmin-org/pgadmin4/issues/10383
 京公网安备11010802024551号